Říjnová kumulativní aktualizace Windows 11 KB5127648 vyšla 13. října 2026 a přinesla sestavení 26300.9711 (verze 26H2), 26200.9711 (25H2) a 26100.9711 (24H2). Byla to součást mimořádně rozsáhlého Patch Tuesday a sama o sobě obsahuje jen bezpečnostní opravy a několik oprav chyb z předchozích měsíců. Jenže krátce po vydání se objevily dvě nepříjemnosti, o kterých se mluví na stejný dech, přestože jejich postavení je úplně jiné: jednu Microsoft sám popsal a dal k ní postup, druhou zatím nikde nepotvrdil a žije pouze z hlášení správců sítí.
Tenhle rozdíl je v tomto článku to hlavní. Projdeme oba problémy zvlášť, ukážeme, jak poznáte, že se vás týkají, a hlavně si řekneme, co nedělat – protože nejčastější rada, kterou na fórech najdete, je zároveň ta nejrizikovější.
Co KB5127648 je a koho se týká
Jde o běžnou měsíční kumulativní aktualizaci pro Windows 11 ve verzích 24H2, 25H2 a 26H2. Podle oficiálního článku Microsoftu ke KB5127648 obsahuje bezpečnostní vylepšení, pokračuje v postupném zavádění nových certifikátů Secure Boot a shrnuje opravy z vydání z 8., 14. a 22. září. Opravuje mimo jiné pády Průzkumníka ve víceuživatelských prostředích a problém s dekódováním zvuku AC-3 (Dolby Digital).
Pro uživatele Windows 11 verze 24H2 v edicích Home a Pro jde navíc o poslední aktualizaci vůbec – tahle větev tím končí podporu. Pokud máte 24H2 Home nebo Pro, je nejvyšší čas naplánovat přechod na novější verzi, jinak už žádné bezpečnostní záplaty nedostanete.
Jaké sestavení máte, zjistíte za pár sekund: stiskněte klávesy Windows + R, napište winver a potvrďte. V okně uvidíte verzi i číslo sestavení. Končí-li číslem 9711, máte KB5127648 nainstalovanou. Souvislosti kolem letošního říjnového Patch Tuesday a aktivně zneužívané chyby v Mark of the Web rozebíráme podrobně v samostatném textu Rekordní Patch Tuesday a zneužívaná chyba v Mark of the Web; tady se soustředíme výhradně na následky instalace.
Potvrzeno: Chytré ovládání aplikací už nejde zapnout
Tohle je ten problém, ke kterému se Microsoft přiznal. Popsal ho přímo v článku ke KB5127648 a doplnil k němu dočasné postupy – shodně o tom informovaly BleepingComputer i IT-Connect.
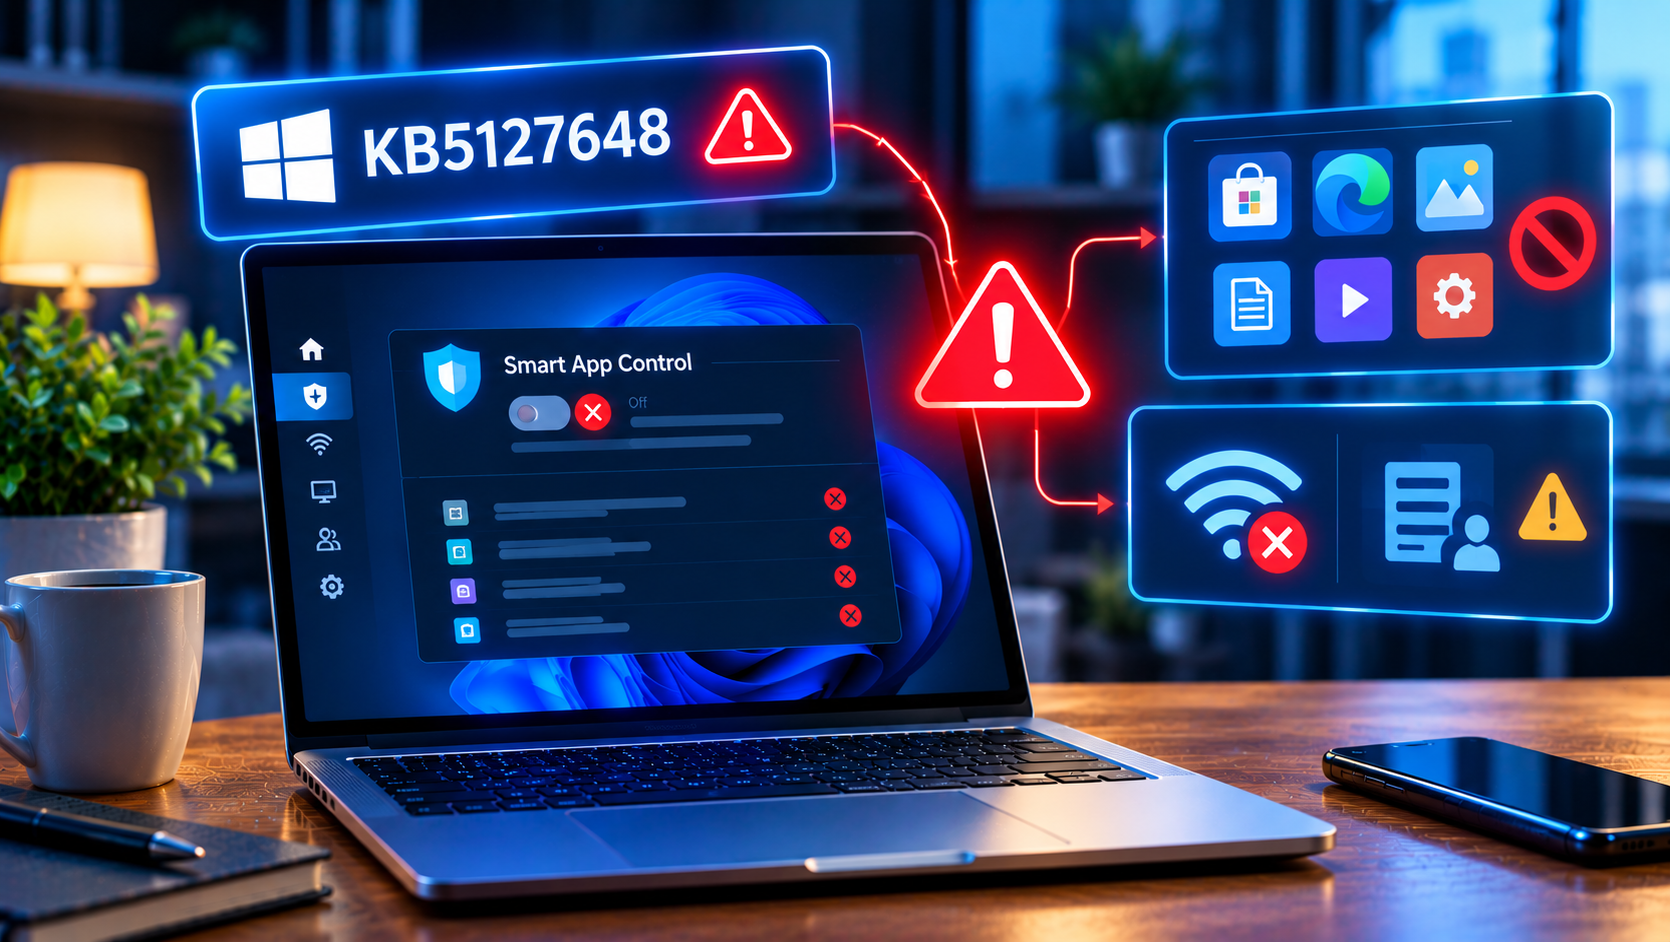
Formulace Microsoftu zní, že některá zařízení nemusí být schopna zapnout Chytré ovládání aplikací (Smart App Control) v aplikaci Zabezpečení Windows. Přepínač je v nastavení vidět, ale je zašedlý a nereaguje. Týká se to Windows 11 ve verzi 24H2 a novějších.
Důležité upřesnění, které se v diskusích ztrácí: zasažena jsou jen zařízení, kde už funkce vypnutá byla. Pokud ji máte zapnutou, aktualizace vám ji nevypne a ochrana běží dál. Microsoft to říká výslovně – zařízení s již zapnutým Chytrým ovládáním aplikací zasažená nejsou a zůstávají chráněná.
Co Chytré ovládání aplikací vlastně dělá
Aby bylo jasné, o co přicházíte, stojí za to funkci vysvětlit, protože ji většina lidí nikdy vědomě nezapnula. Podle české nápovědy Microsoftu funguje na principu reputace. Když spustíte aplikaci, systém se zeptá cloudové bezpečnostní služby Microsoftu, jestli dokáže s jistotou předpovědět, že je program bezpečný. Pokud ano, aplikace se spustí. Pokud si služba jistá není, podívá se Windows na digitální podpis souboru. Nepodepsané programy a programy s neplatným podpisem se berou jako nedůvěryhodné a systém je zablokuje.
Je to tedy vrstva nad antivirem: nerozhoduje podle definic škodlivého kódu, ale podle toho, zda program zná a zda mu věří. Na stahované instalátory z pochybných zdrojů je to mimořádně účinná pojistka – a souvisí to s tím, o čem píšeme v článku Falešné instalátory: jak poznat podvodný web dřív, než něco spustíte.
Funkce má dva režimy. Po čisté instalaci systému nastartuje v režimu vyhodnocování, kdy teprve zkoumá, jestli je dané zařízení pro takovou ochranu vhodné. Zjistí-li, že na počítači běží činnosti, které by se s ní tloukly – typicky vývojářská nebo firemní práce – sama se vypne, aby uživatele zbytečně neotravovala. Když naopak vyhodnotí, že je stroj vhodný, přepne se do režimu vynucování a dá o tom vědět oznámením. Aktuální stav uvidíte v aplikaci Zabezpečení Windows v části Ovládání aplikací a prohlížeče; hodnota může být Zapnuto, Vyhodnocování, nebo Vypnuto.
Dřív platilo tvrdé pravidlo, že jednou vypnuté Chytré ovládání aplikací už nejde zapnout jinak než čistou instalací Windows. To už neplatí – novější aktualizace povolily opětovné zapnutí v Zabezpečení Windows bez přeinstalace. Výjimkou zůstávají dvě situace: zařízení v režimu Windows S, kde je potřeba režim S vypnout a počítač uvést do továrního nastavení, a případ, kdy máte vypnutá volitelná diagnostická data, což vyžaduje reset nebo přeinstalaci systému se zapnutým odesíláním volitelné diagnostiky. A právě tenhle znovu získaný přepínač KB5127648 některým lidem rozbila.
Jak poznáte, že se vás to týká
Otevřete nabídku Start, napište Zabezpečení Windows a v aplikaci přejděte na Ovládání aplikací a prohlížeče. Pokud tam položku Chytré ovládání aplikací vůbec nevidíte, počítač ji nepodporuje nebo je spravovaný firemní politikou. Vidíte-li ji s hodnotou Vypnuto a přepínač je zašedlý a nejde s ním hnout, jste zasaženi. Pokud je stav Zapnuto nebo Vyhodnocování, nemáte řešit nic.
Co s tím podle Microsoftu
Trvalá oprava zatím není, Microsoft ji slibuje v některé z příštích aktualizací. Mezitím zveřejnil dvě dočasná řešení, obě určená spíš pro spravovaná zařízení než pro domácí uživatele.
Zásah do registru. V příkazovém řádku spuštěném jako správce se do klíče HKLM\SYSTEM\CurrentControlSet\Policies\Microsoft\FeatureManagement\Overrides přidají dvě hodnoty typu REG_DWORD s názvy 2883193997 a 2850574478, obě nastavené na 1, a počítač se restartuje.
Skupinová politika. Pro správce flotil Microsoft nabízí dva balíčky MSI označené jako KB5074105 Feature Preview (sestavení 261015_19222 a 261015_19221). Po jejich instalaci se objeví nové zásady v části Konfigurace počítače, které je nutné nastavit na Povoleno a restartovat. Druhý balíček zároveň zapíná protokolování pro diagnostiku.
Naše doporučení pro běžného uživatele: s tím registrem nespěchejte. Jde o přepínání interních příznaků funkcí, tedy o věc, kterou Microsoft zveřejnil jako provizorium pro IT oddělení. Pokud jste do včerejška o existenci Chytrého ovládání aplikací nevěděli, nic vám neutíká – počkejte na řádnou opravu a mezitím se spolehněte na Microsoft Defender, případně si k němu přidejte nerezidentní skener jako Malwarebytes. Přehled dalších možností najdete v naší kategorii Antiviry.
Nepotvrzeno: ověřování Wi-Fi přes 802.1X a PEAP
Druhý problém má úplně jiný status. Microsoft ho dosud nikde neuvedl – nefiguruje ani v článku ke KB5127648, ani na stránkách Windows release health pro verzi 24H2 a verzi 26H2, kde Microsoft své potvrzené známé problémy zveřejňuje. Všechno, co o něm víme, pochází z rozboru konzultanta Thomase Marcussena a z hlášení dalších správců.
Podstata hlášení: po instalaci KB5127648 se počítače zapojené do domény nedokážou přihlásit do firemní sítě WPA2-Enterprise s ověřováním 802.1X přes PEAP. Týká se to i drátového 802.1X. Domácí sítě typu WPA2-Personal a WPA3-Personal fungují normálně, takže běžného uživatele doma se to vůbec netýká. Problémy se podle hlášení objevují na čipsetech Intel i Qualcomm, což ukazuje spíš na systém než na ovladač – ale ani to není potvrzené. Pokud řešíte, kdy má aktualizace ovladače smysl, doporučujeme náš text Ovladače ve Windows 11.
Co hledat, pokud na to narazíte
Typické příznaky z hlášení: klient se k firemní síti nepřipojí, u drátového spojení se objeví stav „Connected, not authenticated“ a zařízení uvázne v blokovacím časovači na 600 sekund. Ověřování přitom vůbec nedorazí na server RADIUS či NPS, takže v jeho protokolech není ani stopa – což je dobrý rozlišovací znak. V Prohlížeči událostí stojí za kontrolu protokoly WLAN-AutoConfig a Wired-AutoConfig, kde se objevují události 12011, 12013 a 12014, respektive 15514 a 15506, s chybou 0x80070285. V protokolu Microsoft-Windows-NTLM/Operational pak událost 4025.
Autor rozboru z toho odvozuje, že za problém pravděpodobně může zpřísnění pravidel kolem NTLMv1: PEAP s MS-CHAPv2 se opírá o přihlašovací údaj odvozený z NTLMv1, a pokud se tenhle mechanismus zakáže, ověřování se zastaví lokálně dřív, než vůbec opustí počítač. Sám to ale výslovně označuje za pravděpodobné, nikoli potvrzené. Berte to prosím stejně.
Co s tím
Pokud spravujete firemní síť a narazíte na popsané příznaky, rozumné první kroky jsou pozastavit další distribuci aktualizace, ověřit si časovou souvislost v protokolech a obrátit se na podporu Microsoftu. Dlouhodobé řešení, na kterém se shodují prakticky všichni, je přechod od PEAP k ověřování certifikáty (EAP-TLS), které na NTLM vůbec nestojí. Pro koncové uživatele platí jednoduchá rada: nepřenastavujte síť, neresetujte síťová nastavení a nepřeinstalovávejte ovladače Wi-Fi – problém není u vás a tyhle zásahy jen přidělají práci.
Co Microsoft u této aktualizace potvrzuje jinde
Na stránkách release health zůstávají k říjnu 2026 otevřené dva problémy, které s KB5127648 nezmizely. Prvním jsou zvuková zařízení USB Audio Class 1.0, která nemusí nastartovat (chyba Code 10), nehrají nebo nereagují na ovládání hlasitosti; stav je „zmírněno“ a oprava se chystá. Druhým je selhávání Vzdálené plochy pro neadministrátorské účty s chybou 0xC000000D na strojích se zapnutou ochranou správce. Oběma potížím jsme se věnovali v článku Zářijová aktualizace Windows 11 umlčela USB zvuk a rozbila vzdálenou plochu. KB5127648 naopak uzavřela černé obrazovky po přihlášení a pády aplikací vyžadujících dekódování AC-3.
Co rozhodně nedělat
Na fórech i v komentářích se jako univerzální rada objevuje odinstalace aktualizace. Microsoft odinstalaci formálně umožňuje a i autor rozboru o Wi-Fi ji ve své první variantě zmiňuje, ale s jasnou výhradou: spolu s problémem si tím odstraníte i všechny říjnové bezpečnostní opravy. Vzhledem k tomu, že letošní říjnové kolo řešilo mimo jiné aktivně zneužívanou zranitelnost, je to u domácího počítače nepoměr, který nedává smysl.
Platí to dvojnásob u problému s Chytrým ovládáním aplikací. Odinstalovat bezpečnostní aktualizaci kvůli tomu, že nejde zapnout bezpečnostní funkce, je svým způsobem absurdní – zůstanete na tom hůř než předtím. Odinstalaci má smysl zvažovat jen tam, kde výpadek ověřování do sítě fakticky zastaví provoz, a i tam jako krátkodobé provizorium s naplánovaným návratem k záplatovanému stavu.
Stejně tak nedoporučujeme sahat po „opravných“ nástrojích a čističích, které slibují vyřešení problémů s Windows Update. Zdravý postup je jiný: ověřte si sestavení přes winver, zkontrolujte stav funkce v Zabezpečení Windows, podívejte se do Prohlížeče událostí a teprve podle nálezu jednejte. Při práci s místem na disku se hodí WizTree, a než se pustíte do jakékoli přeinstalace, připravte si instalační médium třeba pomocí Rufusu – ale u obou popisovaných problémů je přeinstalace systému zbytečná.
Shrnutí
KB5127648 není špatná aktualizace, kterou by bylo potřeba obcházet. Jeden její doložený následek – zašedlý přepínač Chytrého ovládání aplikací u zařízení, kde už bylo vypnuté – Microsoft uznal a nabídl k němu dočasné obejití; trvalá oprava se chystá. Druhý, výpadky ověřování 802.1X s PEAP, je zatím záležitostí firemních sítí a stojí výhradně na hlášeních správců, nikoli na vyjádření Microsoftu. Dokud se stav na stránkách Windows release health nezmění, mělo by se o něm i takhle mluvit. Aktualizaci nechte nainstalovanou, zkontrolujte si dva přepínače a klidně spěte.